

ℹ️ Diese Schnittstelle gehört zur AceDataCloud Plattformverwaltungs-API und verwendet einheitlich das Präfix https://platform.acedata.cloud/api/v1/. Den vollständigen Schnittstellenindex finden Sie unter AceDataCloud-Plattformdokumentliste abrufen.
Konto-Token vs. API-Anmeldedaten
Die zwei Arten von Schlüsseln, die Anfänger am leichtesten verwechseln. Bitte unterscheiden Sie sie zuerst klar:
Wenn Sie nur GPT-4.1 aufrufen möchten, benötigen Sie API-Anmeldedaten, keine Konto-Token.
Wenn Sie Automatisierungsskripte zur Verwaltung von Aufladungen schreiben, monatliche Rechnungen einsehen oder Anmeldedaten stapelweise an Teammitglieder verteilen möchten, verwenden Sie Konto-Token.
Mit einem Klick in der Konsole erstellen (empfohlen)
- Melden Sie sich bei https://platform.acedata.cloud an.
- Gehen Sie in der Seitenleiste zu → „Entwickler“ → „Account Token“.
- Klicken Sie oben rechts auf die Schaltfläche „Erstellen“, um sofort einen
platform-v1-...-Token zu erhalten, und klicken Sie auf die Kopierschaltfläche, um ihn im Passwortmanager zu speichern.
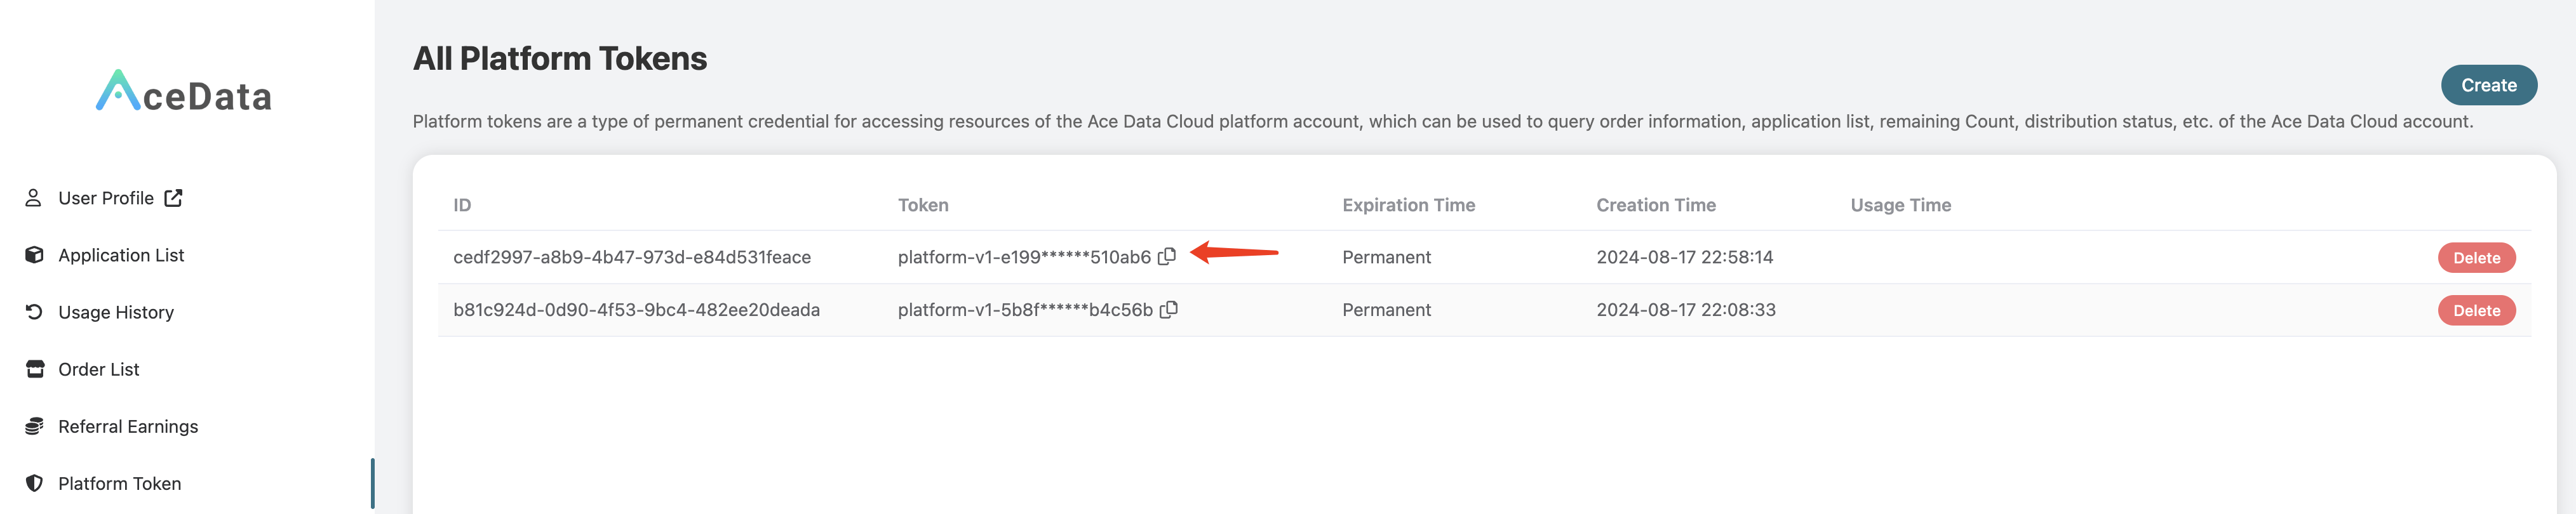
⚠️ Die aktuellen Antworten für Erstellung, Liste und Details geben alle den Token im Klartext zurück. Behandeln Sie die gesamte Antwort als Geheimnis und schreiben Sie sie nicht in Protokolle, Analyseplattformen oder Frontend-Persistenzen; Clients sollten sich auch nicht darauf verlassen, dass die Liste langfristig Klartext zurückgibt.
Konto-Token über die API erstellen
Schnittstellenübersicht
Hinweise zur Authentifizierung (Henne-Ei-Problem)
Woher kommt der erste Token? Die Antwort ist: über die Konsole – nach der Browser-Anmeldung ruft die Konsole mit JWT-AuthentifizierungFormat der Anfrage-Header:POST /platform-tokens/auf und stellt Ihnen den ersten Token aus. Danach können Sie mit jedem vorhandenenplatform-v1-...-Token weitere Token erstellen.
Anfragebeispiel
Antwort (HTTP 201)
Feldbeschreibung
Konto-Token-Liste abrufen
Schnittstellenübersicht
Obligatorischer Abfrageparameter
⚠️So erhalten Sie die?user_id=<your_user_id>muss angegeben werden. Grund: Die Listenschnittstelle führt für die Paginierungsergebnisse objektweise Berechtigungsprüfungen durch. Wennuser_idnicht angegeben wird, wird das erste Objekt, das nicht Ihnen gehört, abgelehnt und403 permission_deniedzurückgegeben.
user_id:
- Öffnen Sie im Browser https://auth.acedata.cloud/user/profile; oben auf der Seite wird die vollständige UUID angezeigt.
- Oder füllen Sie direkt das Feld
user_idaus dem Rückgabewert vonPOST /platform-tokens/ein.
Abfrageparameter
Anfragebeispiel
Antwort (HTTP 200)
Die paginierte Antwort dieser Schnittstelle verwendetcount+items. Andere Plattform-Schnittstellen können andere Strukturen verwenden; maßgeblich sind die jeweilige Dokumentation und die tatsächliche Antwort.
Kontotoken-Details abrufen
HTTP 200.
Kontotoken löschen
- Bei Erfolg wird
HTTP 204 No Contentohne Antwortkörper zurückgegeben. - Nach dem Löschen wird der Token sofort ungültig, und alle Dienste, die ihn verwenden, erhalten unmittelbar
401. - Eine erneute Abfrage dieser
idgibt404zurück.
⚠️ Das Löschen ist irreversibel. Wenn du vermutest, dass der Token kompromittiert wurde, kannst du zuerst einen neuen erstellen, die Geschäftsseite umstellen und dann den alten löschen.
Nicht unterstützte Operationen
Fehlercode-Schnellübersicht
Einheitliches Format der Fehlerantwort:
trace_id dem Kundendienst an oder füge sie in das Ticket ein, um die Protokolle schnell zu lokalisieren.
Vollständige Codebeispiele
Python
Node.js
Verwendung in anderen Plattform-APIs
Fügeplatform-v1-... direkt in den Header Authorization: Bearer ... ein, um jede Plattform-Schnittstelle aufzurufen, die eine Authentifizierung erfordert:
Dies unterscheidet sich vollständig von den 32-stelligen hexadezimalen API-Anmeldedaten, die von den Geschäftsschnittstellen unterhttps://api.acedata.cloud/**(OpenAI, Midjourney, Suno, Veo usw.) verwendet werden. Bitte nicht verwechseln — wenn du den Kontotoken in eine Geschäftsschnittstelle schreibst, erhältst du401, und umgekehrt ebenso.
Verwandte Schnittstellen
- Abrufen der Liste der Serviceanträge der AceDataCloud-Plattform — Mit dem Kontotoken anzeigen, welche Dienste man selbst beantragt hat
- Erstellen von API-Anmeldedaten für die AceDataCloud-Plattform — Mit dem Kontotoken 32-stellige Anmeldedaten für Geschäfts-APIs ausstellen
- Abrufen der API-Aufrufprotokolle der AceDataCloud-Plattform — Zur Rechnungsprüfung und Fehlerbehebung
- Abrufen der Bestellliste der AceDataCloud-Plattform — Den Aufladeverlauf einsehen