

ℹ️ Ten interfejs należy do API zarządzania platformą AceDataCloud, ze wspólnym prefiksem https://platform.acedata.cloud/api/v1/. Pełny indeks interfejsów znajduje się w Pobierz listę dokumentacji platformy AceDataCloud.
Token konta vs poświadczenia API
Dwa rodzaje kluczy, które początkujący najczęściej mylą — najpierw wyraźnie je rozróżnij:
Jeśli chcesz tylko wywołać GPT-4.1, potrzebujesz poświadczeń API, a nie tokena konta.
Jeśli chcesz napisać skrypt automatyzujący zarządzanie doładowaniami, przeglądanie miesięcznych rachunków lub masowe wydawanie poświadczeń członkom zespołu, wtedy użyj tokena konta.
Utwórz jednym kliknięciem w konsoli (zalecane)
- Zaloguj się do https://platform.acedata.cloud.
- Przejdź do paska bocznego → „Deweloper” → „Account Token”.
- Kliknij przycisk „Utwórz” w prawym górnym rogu, aby natychmiast otrzymać token
platform-v1-...; kliknij przycisk kopiowania i zapisz go w menedżerze haseł.
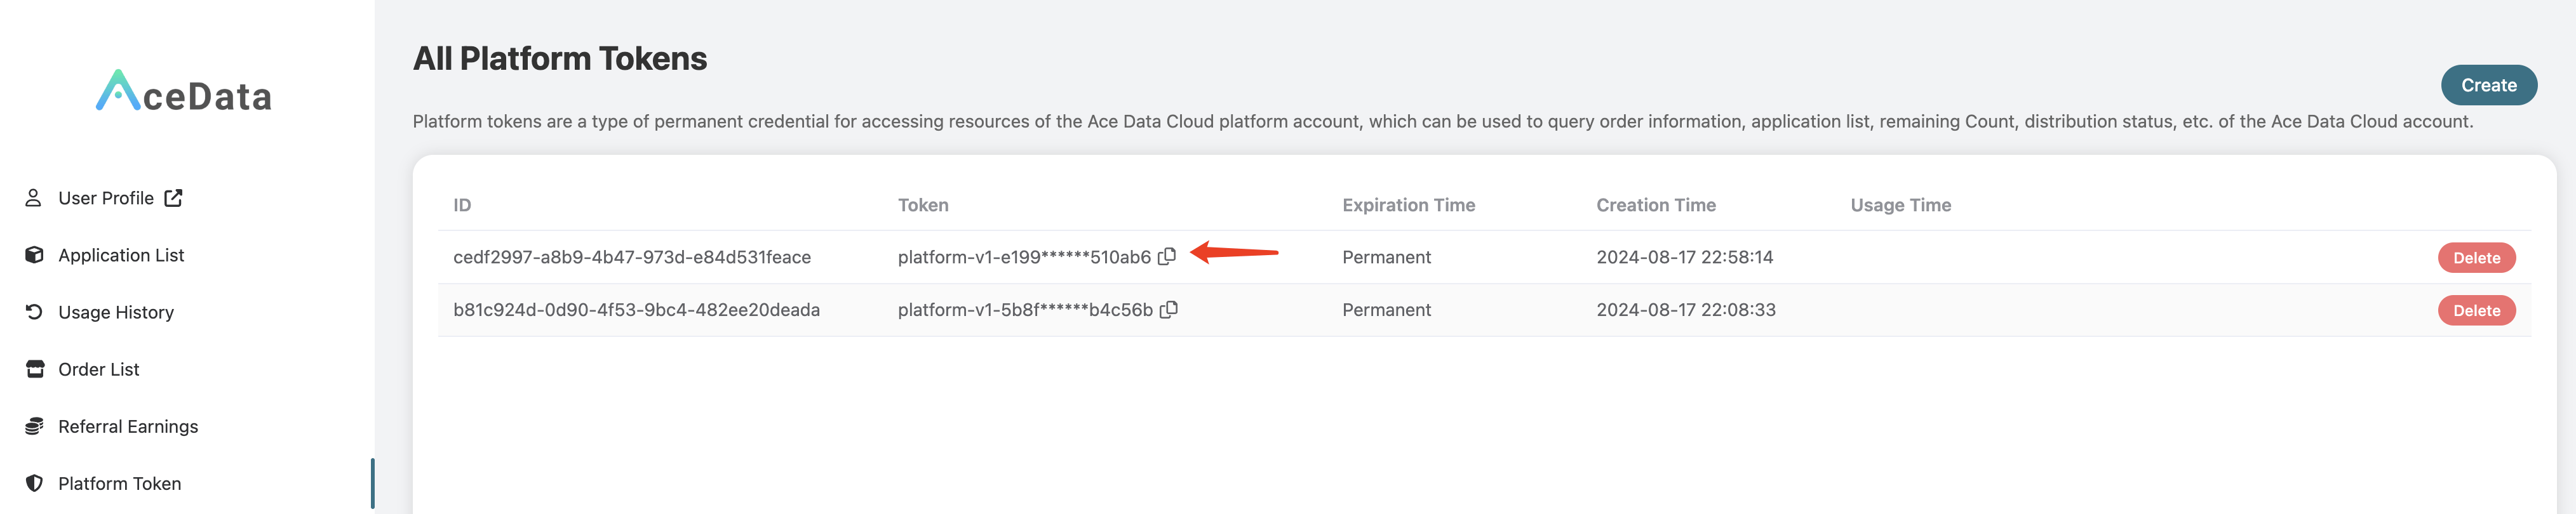
⚠️ Obecnie odpowiedzi dotyczące tworzenia, listy i szczegółów zwracają token w postaci jawnego tekstu. Traktuj całą odpowiedź jako sekret — nie zapisuj jej w logach, platformach analitycznych ani trwałej pamięci frontendu; klient nie powinien również polegać na tym, że lista długoterminowo będzie zwracać tekst jawny.
Tworzenie tokena konta za pomocą API
Przegląd interfejsu
Wyjaśnienie uwierzytelniania (problem jajka i kury)
Skąd wziąć pierwszy token? Odpowiedź brzmi: przez konsolę — po zalogowaniu w przeglądarce konsola wywołujeFormat nagłówków żądania:POST /platform-tokens/z uwierzytelnianiem JWT i wydaje Ci pierwszy token. Następnie możesz użyć dowolnego istniejącego tokenaplatform-v1-..., aby utworzyć kolejne.
Przykład żądania
Odpowiedź (HTTP 201)
Opis pól
Pobieranie listy tokenów konta
Przegląd interfejsu
Wymagane parametry zapytania
⚠️ Musisz przekazaćJak uzyskać?user_id=<your_user_id>. Powód: interfejs listy wykonuje kontrolę uprawnień dla każdego obiektu w wynikach paginacji; gdy nie przekażeszuser_id, pierwszy obiekt, który do Ciebie nie należy, zostanie odrzucony i zwróci403 permission_denied.
user_id:
- Otwórz w przeglądarce https://auth.acedata.cloud/user/profile; pełny UUID jest wyświetlany u góry strony.
- Możesz też bezpośrednio wpisać ponownie wartość pola
user_idz odpowiedziPOST /platform-tokens/.
Parametry zapytania
Przykład żądania
Odpowiedź (HTTP 200)
Odpowiedź stronicowana tego interfejsu używacount+items. Inne interfejsy platformy mogą używać innej struktury; należy kierować się odpowiednią dokumentacją i rzeczywistą odpowiedzią.
Pobieranie szczegółów tokena konta
HTTP 200.
Usuwanie tokena konta
- Przy powodzeniu zwracane jest
HTTP 204 No Content, bez treści odpowiedzi. - Po usunięciu token natychmiast traci ważność, a wszystkie usługi, które go używają, od razu otrzymają
401. - Ponowne zapytanie o ten
idzwróci404.
⚠️ Usunięcie jest nieodwracalne. Jeśli podejrzewasz wyciek tokena, możesz najpierw utworzyć nowy, przełączyć stronę biznesową, a następnie usunąć stary.
Nieobsługiwane operacje
Szybki przegląd kodów błędów
Ujednolicony format odpowiedzi błędu:
trace_id obsłudze klienta lub umieść go w zgłoszeniu, aby szybko zlokalizować logi.
Pełne przykłady kodu
Python
Node.js
Używanie w innych interfejsach API platformy
Umieśćplatform-v1-... bezpośrednio w nagłówku Authorization: Bearer ..., aby wywołać dowolny interfejs platformy wymagający autoryzacji:
Jest on całkowicie inny niż 32-znakowe szesnastkowe poświadczenie API używane przez interfejsy biznesowehttps://api.acedata.cloud/**(OpenAI, Midjourney, Suno, Veo itd.). Nie należy ich mieszać — wpisanie tokena konta do interfejsu biznesowego spowoduje401i odwrotnie.
Powiązane interfejsy
- Pobieranie listy wniosków o usługi platformy AceDataCloud — użyj tokenu konta, aby sprawdzić, o jakie usługi samodzielnie wnioskowałeś
- Tworzenie poświadczeń API platformy AceDataCloud — użyj tokenu konta, aby wystawić 32-znakowe poświadczenia do użycia przez biznesowe API
- Pobieranie historii wywołań API platformy AceDataCloud — sprawdzanie rozliczeń i usuwanie błędów
- Pobieranie listy zamówień platformy AceDataCloud — sprawdzanie historii doładowań