

ℹ️ 本インターフェースは AceDataCloud プラットフォーム管理 API に属し、統一プレフィックスは https://platform.acedata.cloud/api/v1/ です。完全なインターフェースインデックスはAceDataCloud プラットフォームドキュメント一覧の取得をご覧ください。
アカウントトークン vs API 認証情報
初心者が最も混同しやすい2種類のキーです。まず明確に区別してください。
GPT-4.1 を少し呼び出したいだけなら、必要なのは API 認証情報 であり、アカウントトークンではありません。
自動化スクリプトでチャージを管理する、毎月の請求書を確認する、チームメンバーに認証情報を一括配布する場合にのみ、アカウントトークンを使用します。
コンソールでワンクリック作成(推奨)
- https://platform.acedata.cloud にログインします。
- サイドバー →「開発者」→「Account Token」に移動します。
- 右上の「作成」ボタンをクリックすると、すぐに
platform-v1-...トークンが1つ取得できます。コピーボタンをクリックしてパスワードマネージャーに保存してください。
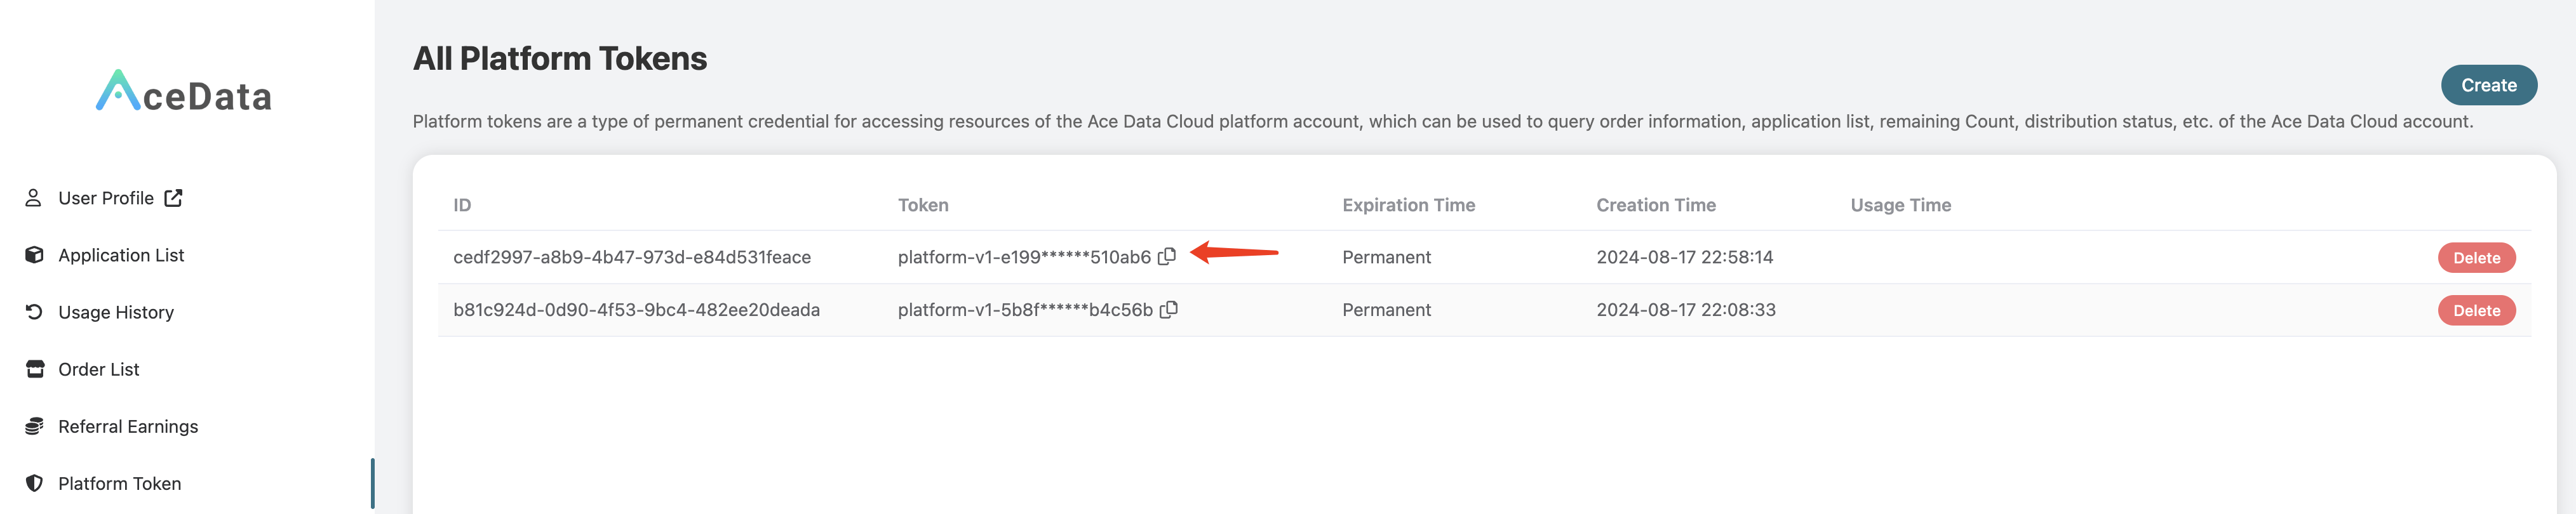
⚠️ 現在、作成・一覧・詳細のレスポンスはいずれもトークンの平文を返します。レスポンス全体をシークレットとして扱い、ログ、分析プラットフォーム、またはフロントエンドの永続ストレージに書き込まないでください。クライアントも、一覧が長期的に平文を返し続けることに依存すべきではありません。
API によるアカウントトークンの作成
インターフェース概要
認証の説明(鶏が先か卵が先かの問題)
最初のトークンはどう取得するのですか?答えはコンソールを使うことです。ブラウザへのログイン後、コンソールが JWT 認証でリクエストヘッダー形式:POST /platform-tokens/を呼び出し、最初のトークンを発行します。 その後は、既存の任意のplatform-v1-...トークンを使ってさらに作成できます。
リクエスト例
レスポンス(HTTP 201)
フィールドの説明
アカウントトークン一覧の取得
インターフェース概要
必須クエリパラメータ
⚠️ 必ず?user_id=<your_user_id>を付けてください。理由:一覧インターフェースはページネーション結果に対してオブジェクトごとに権限チェックを行います。user_idを付けない場合、自分に属さない最初のオブジェクトで拒否され、403 permission_deniedが返されます。
user_id の取得方法:
- ブラウザで https://auth.acedata.cloud/user/profile を開くと、ページ上部に完全な UUID が表示されます。
- または、
POST /platform-tokens/の戻り値にあるuser_idフィールドを直接使用します。
クエリパラメータ
リクエスト例
レスポンス(HTTP 200)
本インターフェースのページネーションレスポンスはcount+itemsを使用します。その他のプラットフォームインターフェースでは異なる構造が使用される場合があります。対応するドキュメントおよび実際のレスポンスを基準にしてください。
アカウントトークンの詳細を取得
HTTP 200 です。
アカウントトークンを削除
- 成功時はレスポンスボディなしで
HTTP 204 No Contentを返します。 - 削除後、このトークンは即座に無効化され、使用中のすべてのサービスはただちに
401を受け取ります。 - 再度この
idを照会すると404が返されます。
⚠️ 削除は元に戻せません。トークン漏洩の疑いがある場合は、先に新しいものを作成し、業務側を切り替えてから、古いものを削除できます。
サポートされていない操作
エラーコード早見表
エラーレスポンスの統一形式:
trace_id をカスタマーサービスへ提供するか、チケットに記載すると、ログを迅速に特定できます。
完全なコード例
Python
Node.js
その他のプラットフォーム API で使用
platform-v1-... を直接 Authorization: Bearer ... ヘッダーに入れることで、認証が必要な任意のプラットフォームインターフェースを呼び出せます:
https://api.acedata.cloud/**の業務インターフェース(OpenAI、Midjourney、Suno、Veo など)で使用される 32 桁の16進数 API 認証情報とは完全に異なります。混用しないでください——アカウントトークンを業務インターフェースに記載すると401になり、逆も同様です。
関連インターフェース
- AceDataCloud プラットフォームサービス申請リストを取得 — アカウントトークンを使用して、自分が申請したサービスを確認する
- AceDataCloud プラットフォーム API 認証情報を作成 — アカウントトークンを使用して、業務 API 用の 32 桁の認証情報を発行する
- AceDataCloud プラットフォーム API 呼び出し記録を取得 — 請求確認とトラブルシューティング
- AceDataCloud プラットフォーム注文リストを取得 — チャージ履歴を確認する