

ℹ️ 本介面屬於 AceDataCloud 平台管理 API,統一前綴 https://platform.acedata.cloud/api/v1/。完整介面索引見取得 AceDataCloud 平台文件列表。
帳戶權杖 vs API 憑證
新手最容易混淆的兩類金鑰,請先看清楚:
如果你只是想調一下 GPT-4.1,要的是 API 憑證,不是帳戶權杖。
如果你要寫自動化指令碼管理儲值、看每月帳單、批量發憑證給團隊成員,那才用帳戶權杖。
在控制台一鍵建立(推薦)
- 登入 https://platform.acedata.cloud。
- 進入側邊欄 →「開發者」→「Account Token」。
- 點擊右上角「建立」按鈕,立刻得到一枚
platform-v1-...權杖,點複製按鈕儲存到密碼管理器。
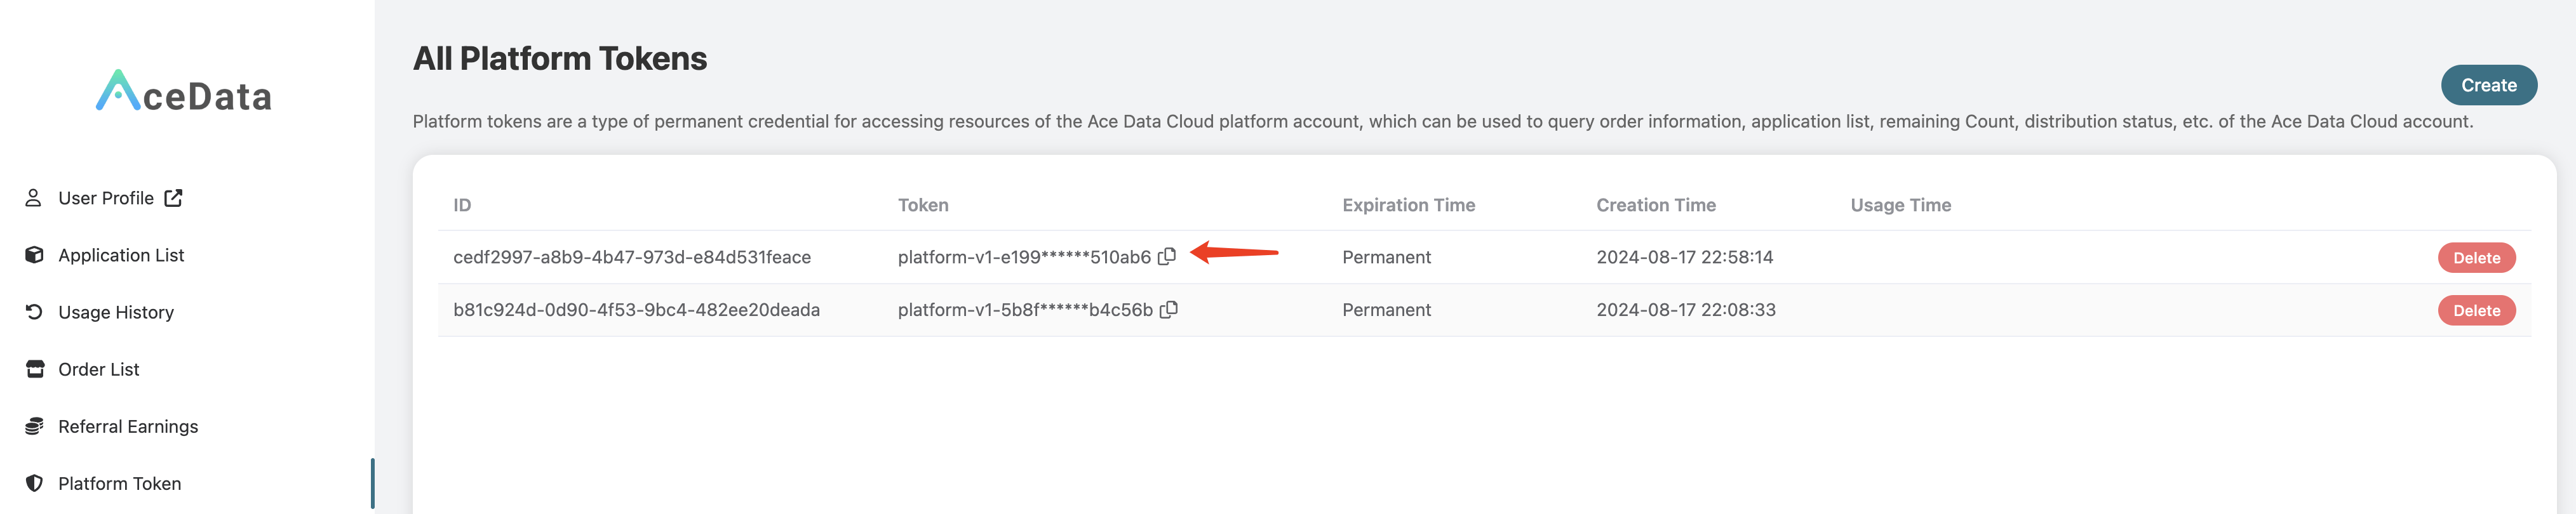
⚠️ 目前建立、列表和詳情回應都會傳回權杖明文。請把整個回應按秘密處理,不要寫入日誌、分析平台或前端持久化;用戶端也不應依賴列表長期保持明文傳回。
用 API 建立帳戶權杖
介面概覽
驗證說明(雞生蛋問題)
第一枚權杖怎麼來?答案是走控制台——瀏覽器登入後,控制台用 JWT 驗證呼叫請求標頭格式:POST /platform-tokens/,把第一枚權杖發給你。 之後你可以用任何一枚已有的platform-v1-...權杖再建立更多。
請求範例
回應(HTTP 201)
欄位說明
取得帳戶權杖列表
介面概覽
必傳查詢參數
⚠️ 必須帶如何取得?user_id=<your_user_id>。原因:列表介面對分頁結果逐物件做權限驗證,沒帶user_id時第一個不屬於你的物件就會被拒絕,傳回403 permission_denied。
user_id:
- 瀏覽器開啟 https://auth.acedata.cloud/user/profile,頁面頂部顯示完整 UUID。
- 或者用
POST /platform-tokens/的回傳值裡的user_id欄位直接回填。
查詢參數
請求範例
回應(HTTP 200)
本介面的分頁回應使用count+items。其他平台介面可能使用不同結構,請以對應文件和實際回應為準。
取得帳戶權杖詳情
HTTP 200。
刪除帳戶權杖
- 成功回傳
HTTP 204 No Content,無回應主體。 - 刪除後該權杖立即失效,所有正在使用它的服務會馬上收到
401。 - 再次查詢該
id會回傳404。
⚠️ 刪除不可逆。如果你懷疑權杖洩漏,可以先建立一枚新的,切換業務端,再刪除舊的。
不支援的操作
錯誤碼速查
錯誤回應統一格式:
trace_id 提供給客服或貼在工單裡,可快速定位日誌。
完整程式碼範例
Python
Node.js
在其他平台 API 中使用
將platform-v1-... 直接放到 Authorization: Bearer ... 標頭即可呼叫任何需要驗證的平台介面:
與https://api.acedata.cloud/**業務介面(OpenAI、Midjourney、Suno、Veo 等)所用的 32 位元十六進位 API 憑證完全不同。請勿混用——將帳戶權杖寫到業務介面會得到401,反之亦然。
相關介面
- 取得 AceDataCloud 平台服務申請列表 — 使用帳戶權杖查看自己申請了哪些服務
- 建立 AceDataCloud 平台 API 憑證 — 使用帳戶權杖簽發業務 API 使用的 32 位元憑證
- 取得 AceDataCloud 平台 API 呼叫紀錄 — 查帳與除錯
- 取得 AceDataCloud 平台訂單列表 — 查詢儲值歷史